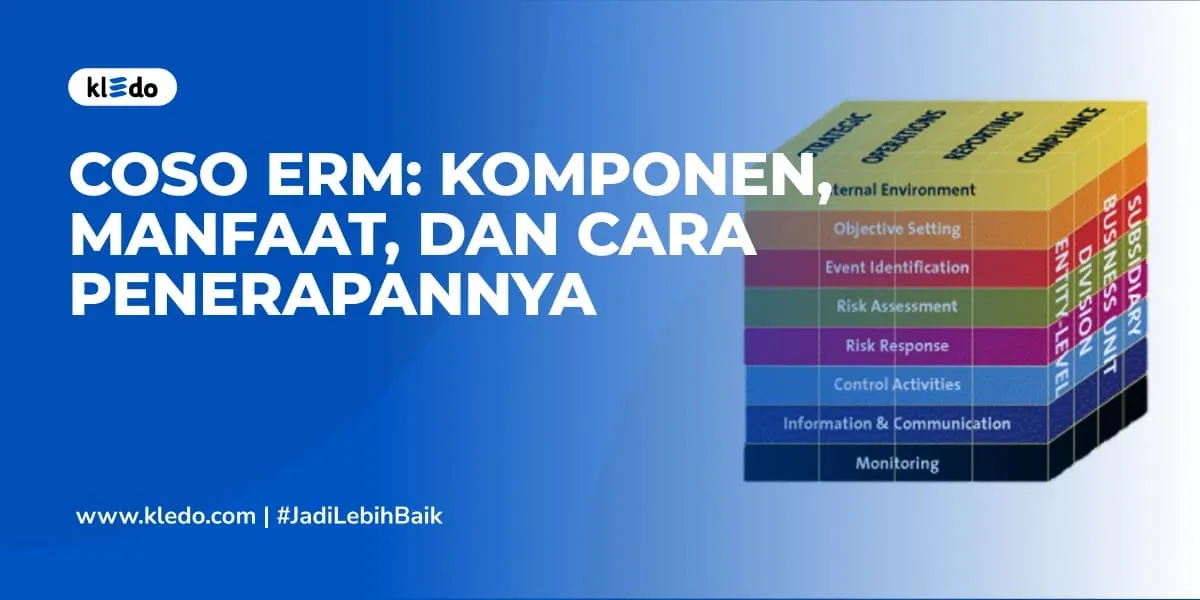
COSO ERM adalah kerangka kerja yang bisa Anda terapkan untuk mengelola risiko pada usaha.
Perusahaan perlu rutin mengelola risiko untuk mengurangi potensi terjadinya kerugian finansial dan gangguan operasional. Risiko bisnis sendiri banyak jenisnya, mulai dari masalah arus kas, kecurangan internal, dan gangguan rantai pasok hingga kebocoran data.
Menurut laporan IBM, rata-rata kerugian akibat kebocoran data global mencapai US$4,88 juta pada 2024, meningkat 10% dibandingkan tahun sebelumnya.
Artikel ini akan membahas pengertian, tujuan dan manfaat COSO ERM, cara menerapkan, dan contohnya.
Apa Itu COSO ERM?
COSO ERM adalah kerangka kerja untuk mengelola risiko perusahaan secara terintegrasi dengan strategi dan kinerja bisnis.
COSO merupakan singkatan dari Committee of Sponsoring Organizations of the Treadway Commission, sedangkan ERM adalah Enterprise Risk Management atau manajemen risiko perusahaan.
Meski kerangka kerja ini tidak bersifat wajib, tapi menurut ACCA Global, framework ini sangat terkenal karena menjadi alat untuk menilai dan memperbaiki manajemen risiko dan sistem kontrol internal.
COSO framework adalah proses untuk mengidentifikasi, menilai, memprioritaskan, dan menangani risiko yang dapat memengaruhi perusahaan dalam mencapai tujuannya, seperti:
- Kerugian finansial
- Gangguan operasional
- Perubahan pasar
- Masalah kepatuhan,
- Ancaman terhadap reputasi bisnis.
COSO selalu memperbarui panduan framework ini mengikuti perubahan lingkungan kerja yang dinamis.
Mereka juga sudah mempublikasikan ‘Guidance on Managing Cyber Risks in a Digital Age’ (2019), ‘Blockchain and Internal Control’ (2020) dan ‘Enterprise Risk Management for Cloud Computing’ (2021).
Baca Juga: Analisis Risiko: Pengertian, Fungsi, Metode, dan Prosesnya
Apa Tujuan dan Manfaat COSO ERM bagi Perusahaan?
COSO ERM membantu perusahaan mengantisipasi ketidakpastian sekaligus memastikan keputusan bisnis tetap sejalan dengan tujuan yang ingin dicapai.
Sejak publikasi pertama COSO ERM pada tahun 2004, sudah banyak lembaga di seluruh industri di berbagai belahan dunia yang menerapkan framework ini untuk manajemen risiko.
Penerapan COSO ERM juga membawa beberapa tujuan dan manfaat utama:
- Mengidentifikasi risiko bisnis: Mengenali faktor internal dan eksternal yang berpotensi menghambat target perusahaan, seperti kenaikan biaya bahan baku, perubahan permintaan, atau gangguan rantai pasok.
- Menyelaraskan strategi dan risiko: Mempertimbangkan risiko sejak tahap perencanaan agar strategi yang dipilih sesuai dengan kemampuan perusahaan dalam menanggung risiko.
- Meningkatkan kualitas keputusan: Memberikan informasi risiko yang relevan sehingga manajemen dapat membandingkan alternatif keputusan berdasarkan potensi keuntungan dan kerugiannya.
- Mengoptimalkan kinerja dan sumber daya: Membantu perusahaan menentukan prioritas penanganan risiko serta mengalokasikan anggaran, tenaga kerja, dan waktu kerja dengan efektif. Bahkan menurut penelitian, perusahaan yang menerapkan ERM tingkat tinggi juga punya kinerja keuangan yang lebih baik.
- Memperkuat transparansi dan akuntabilitas: Memperjelas tanggung jawab pengelolaan risiko, meningkatkan pengawasan, dan menyediakan informasi yang dapat digunakan untuk mengevaluasi keputusan manajemen.
Baca Juga: Idiosyncratic Risk: Pengertian, Cara Ukur, dan Contoh Kasusnya
Apa Saja Komponen COSO ERM?
Berdasarkan publikasi COSO (2017) berjudul Enterprise Risk Management—Integrating with Strategy and Performance, COSO ERM terdiri dari lima komponen dan 20 prinsip yang menjadi panduan untuk mengintegrasikan manajemen risiko dengan strategi dan kinerja bisnis.
Setiap komponen memiliki prinsip yang saling berkaitan. Berikut penjelasannya:
1. Governance and Culture
Komponen ini berfokus pada tata kelola dan budaya perusahaan yang mendukung pengelolaan risiko.
Ada 5 prinsip yang perlu diterapkan:
- Menjalankan pengawasan risiko: Dewan direksi mengawasi penerapan manajemen risiko dan memastikan risiko dipertimbangkan dalam pengambilan keputusan.
- Menetapkan struktur operasional: Perusahaan menentukan struktur organisasi, wewenang, dan tanggung jawab yang jelas.
- Membangun budaya yang diinginkan: Perusahaan mendorong perilaku dan kebiasaan kerja yang mendukung pengelolaan risiko.
- Menunjukkan komitmen terhadap nilai inti: Manajemen menetapkan standar etika dan perilaku sebagai pedoman menjalankan bisnis.
- Mengembangkan sumber daya manusia: Perusahaan memastikan karyawan memiliki kompetensi yang sesuai untuk menjalankan strategi dan mengelola risiko.
2. Strategy and Objective-Setting
Komponen ini memastikan risiko menjadi pertimbangan sejak perusahaan menyusun strategi dan menetapkan tujuan bisnis. Empat prinsipnya meliputi:
- Menganalisis konteks bisnis: Mempertimbangkan kondisi internal dan eksternal, seperti persaingan, permintaan pasar, dan regulasi.
- Menetapkan risk appetite: Menentukan tingkat risiko yang bersedia diterima perusahaan untuk mencapai tujuan bisnis.
- Mengevaluasi alternatif strategi: Membandingkan pilihan strategi berdasarkan peluang, risiko, dan kesesuaiannya dengan tujuan perusahaan.
- Merumuskan tujuan bisnis: Menetapkan tujuan yang mendukung strategi dan sesuai dengan tingkat risiko yang dapat diterima.
3. Performance
Komponen Performance mencakup identifikasi, penilaian, prioritas, dan penanganan risiko yang dapat memengaruhi pelaksanaan strategi.
Lima prinsip performance adalah:
- Mengidentifikasi risiko: Mengenali risiko yang dapat menghambat strategi dan tujuan bisnis.
- Menilai tingkat keparahan risiko: Mengevaluasi kemungkinan terjadinya risiko dan besarnya dampak yang ditimbulkan.
- Memprioritaskan risiko: Menentukan risiko yang perlu ditangani terlebih dahulu berdasarkan tingkat keparahan dan prioritas bisnis.
- Menerapkan respons terhadap risiko: Memilih tindakan yang sesuai, seperti menghindari, mengurangi, membagikan, atau menerima risiko.
- Membangun perspektif portofolio risiko: Menilai berbagai risiko secara menyeluruh untuk memahami keterkaitan dan dampaknya terhadap kinerja perusahaan.
4. Review and Revision
Komponen ini membantu perusahaan mengevaluasi efektivitas manajemen risiko dan menyesuaikannya dengan perubahan kondisi bisnis.
Review and revision memiliki 3 prinsip, yaitu:
- Menilai perubahan signifikan: Mengidentifikasi perubahan internal maupun eksternal yang dapat memengaruhi strategi dan profil risiko.
- Meninjau risiko dan kinerja: Mengevaluasi hasil penerapan manajemen risiko untuk mengetahui apakah pendekatan yang digunakan masih efektif.
- Memperbaiki manajemen risiko perusahaan: Menyesuaikan strategi dan proses pengelolaan risiko berdasarkan hasil evaluasi.
5. Information, Communication, and Reporting
Komponen terakhir menekankan penggunaan informasi, komunikasi, dan pelaporan untuk mendukung pengambilan keputusan.
Tiga prinsip information, communication, dan reporting adalah:
- Memanfaatkan informasi dan teknologi: Menggunakan sistem informasi dan teknologi untuk mengumpulkan serta menganalisis data risiko yang relevan.
- Mengomunikasikan risiko: Menyampaikan informasi risiko kepada pihak internal dan eksternal yang berkepentingan sesuai kebutuhan.
- Melaporkan risiko, budaya, dan kinerja: Menyusun laporan mengenai risiko, budaya organisasi, dan kinerja manajemen risiko sebagai dasar evaluasi dan pengambilan keputusan.
Baca Juga: Pengertian Manajemen Risiko Keuangan dan Strategi Implementasinya
Bagaimana Cara Menerapkan COSO ERM di Perusahaan?
Anda bisa menerapkan COSO ERM dengan menetapkan tujuan bisnis, mengenali risiko yang berpotensi muncul, lalu menentukan tindakan untuk mengelolanya.
Agar efektif, proses ini perlu terintegrasi dengan perencanaan strategi, anggaran, dan evaluasi kinerja perusahaan.
1. Tetapkan Tujuan dan Konteks Bisnis
Langkah pertama adalah menentukan tujuan yang ingin perusahaan capai dan mengenali risiko yang berpotensi menghambat kinerja bisnis.
Perusahaan juga perlu memahami faktor internal dan eksternal yang memengaruhi pencapaian tujuan, seperti kondisi keuangan, kapasitas produksi, persaingan, perubahan regulasi, dan kebutuhan pelanggan.
2. Identifikasi Risiko Perusahaan
Setelah menetapkan tujuan, identifikasi berbagai risiko yang dapat memengaruhi pencapaiannya.
Risiko dapat berasal dari aspek keuangan, operasional, kepatuhan, teknologi, maupun strategi bisnis.
3. Analisis dan Prioritaskan Risiko
Tidak semua risiko membutuhkan penanganan dengan tingkat urgensi yang sama.
Karena itu, Anda perlu melakukan penilaian risiko untuk mengetahui kemungkinan risiko akan terjadi dan seberapa besar dampaknya.
Anda bisa menggunakan matriks risiko mengelompokkan risiko berdasarkan tingkat kemungkinan dan dampaknya.
Penjelasan mengenai matriks risiko dan contohnya sudah kami bahas di artikel penilaian risiko.
4. Tentukan Respons terhadap Risiko
Perusahaan perlu memilih respons yang sesuai dengan tingkat risiko, biaya penanganan, dan kemampuan bisnis.
Umumnya, ada 4 pendekatan yang dapat digunakan:
- Menghindari risiko: Menghentikan atau tidak menjalankan aktivitas yang menimbulkan risiko di luar batas yang dapat diterima.
- Mengurangi risiko: Menerapkan pengendalian untuk menekan kemungkinan terjadinya risiko atau mengurangi dampaknya.
- Membagikan atau mengalihkan risiko: Memindahkan sebagian konsekuensi risiko kepada pihak lain melalui mekanisme yang sesuai, seperti asuransi atau kontrak.
- Menerima risiko: Mempertahankan risiko yang masih berada dalam batas toleransi perusahaan dan tetap memantaunya.
Dalam memilih respon mana yang harus Anda ambil, pertimbangkan manfaat, biaya, dan apakah sisa risiko setelah pengendalian masih bisa diterima.
5. Integrasikan Manajemen Risiko dengan Strategi
Manajemen risiko perlu menjadi bagian dari perencanaan bisnis. Anda bisa mengintegrasikannya dengan penyusunan anggaran, penetapan target kinerja, dan pengambilan keputusan investasi.
Misalnya, perusahaan yang berencana membuka cabang baru perlu memperhitungkan risiko penjualan yang tidak sesuai proyeksi, kebutuhan modal kerja, dan peningkatan biaya operasional.
Setiap risiko utama juga perlu memiliki penanggung jawab dan indikator pemantauan yang jelas agar tindak lanjutnya dapat dievaluasi.
6. Pantau, Evaluasi, dan Laporkan Risiko
Risiko dapat berubah seiring perkembangan bisnis, sehingga Anda perlu memantau kondisi dan efektivitas pengendalian secara berkala.
Pemantauan dapat dilakukan melalui indikator risiko, laporan keuangan, evaluasi operasional, dan hasil pemeriksaan internal.
Jika terjadi perubahan yang drastis, perbarui penilaian risiko dan sesuaikan respons yang digunakan. Laporkan juga perubahan kepada pihak terkait agar manajemen dapat mengambil keputusan berdasarkan kondisi terbaru.
Baca Juga: Mengenal Berbagai Jenis Risiko Bisnis dan Solusi Menimalisirnya
Apa Contoh Penerapan COSO ERM dalam Perusahaan?
Penerapan COSO ERM dapat dilihat melalui cara perusahaan mengidentifikasi risiko, menilai dampaknya, menentukan respons, dan memantau hasilnya.
Berikut tiga ilustrasi yang dapat diterapkan dalam pengelolaan bisnis.
Contoh COSO ERM untuk Risiko Keuangan
Perusahaan dagang menghadapi risiko kekurangan kas karena sebagian besar pelanggan membayar secara kredit, sementara tagihan pemasok harus dilunasi dalam waktu dekat.
- Risiko: Arus kas tidak mencukupi untuk membayar kewajiban jangka pendek.
- Dampak: Terlambat membayar pemasok, sehingga proses pengadaan dan operasional terganggu
- Respons: Menyusun proyeksi arus kas, memantau umur piutang, mempercepat penagihan, dan menetapkan batas pengeluaran.
- Indikator pemantauan: Saldo kas, umur piutang, proyeksi arus kas, dan rasio likuiditas.
Melalui pendekatan ini, manajemen dapat memperkirakan potensi kekurangan kas lebih awal dan menyesuaikan pengeluaran sebelum kewajiban jatuh tempo.
Contoh COSO ERM untuk Risiko Operasional
Perusahaan manufaktur menemukan selisih antara jumlah persediaan fisik dan data yang tercatat dalam sistem.
Kondisi ini dapat terjadi akibat kesalahan input, transaksi yang belum dicatat, atau lemahnya prosedur pengawasan stok.
- Risiko: Kesalahan pencatatan transaksi dan ketidaksesuaian data persediaan.
- Dampak: Laporan keuangan tidak akurat, perencanaan produksi terganggu, dan keputusan pembelian menjadi kurang tepat.
- Respon: Melakukan rekonsiliasi stok, memisahkan tugas pencatatan dan pemeriksaan, serta menerapkan verifikasi transaksi.
- Indikator pemantauan: Jumlah selisih stok, frekuensi kesalahan transaksi, dan hasil rekonsiliasi.
Evaluasi berkala membantu perusahaan mengetahui sumber kesalahan dan memperbaiki pengendalian agar masalah serupa tidak terus berulang.
Contoh COSO ERM untuk Risiko Strategis
Sebuah perusahaan makanan berencana memperluas penjualan dengan meluncurkan produk baru.
Namun, perubahan tren konsumen dan persaingan dapat membuat permintaan tidak sesuai dengan perkiraan.
- Risiko: Penurunan permintaan atau produk baru tidak mencapai target penjualan.
- Dampak: Pendapatan di bawah target, persediaan tidak terjual, dan modal tertahan dalam produk.
- Respon: Melakukan riset pasar, menguji produk dalam skala terbatas, menyusun beberapa skenario penjualan, dan menyesuaikan anggaran berdasarkan hasil evaluasi.
- Indikator pemantauan: Pertumbuhan penjualan, margin produk, perputaran persediaan, dan realisasi anggaran pemasaran.
Dengan mempertimbangkan risiko sejak tahap perencanaan, perusahaan dapat mengevaluasi kelayakan strategi secara lebih terukur dan menyesuaikan langkah bisnis ketika kondisi pasar berubah.
Baca Juga: Penilaian Risiko: Matrik, Contoh, dan Tahapannya dalam Bisnis
Apa Perbedaan COSO ERM dan ISO 31000?
COSO ERM adalah kerangka kerja dari Committee of Sponsoring Organizations of the Treadway Commission (AS).
ISO 31000 adalah standar internasional manajemen risiko dari ISO. Standar ini berisi pedoman (guidelines), bukan standar yang bisa disertifikasi.
| Aspek | COSO ERM | ISO 31000 |
|---|---|---|
| Penerbit | COSO (asosiasi profesi AS) | ISO (badan standar internasional) |
| Asal & fokus | Berakar dari pengendalian internal dan tata kelola keuangan | Generik, berlaku untuk semua jenis organisasi dan risiko |
| Struktur | 5 komponen dan 20 prinsip (versi 2017) | 3 elemen: prinsip, kerangka kerja, proses |
| Penekanan | Keterkaitan risiko dengan strategi dan kinerja | Integrasi risiko ke dalam tata kelola dan pengambilan keputusan |
| Gaya | Lebih detail dan preskriptif | Lebih ringkas dan fleksibel |
| Definisi risiko | Kemungkinan suatu peristiwa memengaruhi pencapaian strategi dan tujuan bisnis | Dampak ketidakpastian terhadap tujuan |
| Sertifikasi | Tidak ada sertifikasi untuk organisasi | Tidak ada sertifikasi (ISO 31000 bukan standar sertifikasi) |
Jadi, COSO ERM lebih detail dan menekankan keterkaitan risiko dengan strategi dan kinerja, dengan akar di pengendalian internal dan tata kelola keuangan. Sementara itu, ISO 31000 lebih ringkas, umum, dan fleksibel.
Namun, keduanya juga punya persamaan sebagai sesama kerangka kerja yang digunakan untuk mencegah dan mengatasi risiko usaha. Keduanya tidak bersifat wajib dan dapat diterapkan di berbagai industri. Selain itu, banyak juga perusahaan yang memakai keduanya bersamaan.
Baca Juga: Melakukan Pengendalian Kas Bisnis dengan COSO Framework
Kesimpulan
COSO ERM membantu perusahaan mengelola risiko dengan lebih baik, dengan mengintegrasikannya ke dalam strategi, pengambilan keputusan, dan evaluasi kinerja.
Jika diterapkan dengan baik, perusahaan bisa mengantisipasi masalah dan mencapai tujuan bisnis dengan lebih terarah.
Pengelolaan risiko juga perlu didukung oleh data keuangan yang akurat. Software akuntansi Kledo dapat membantu perusahaan mencatat transaksi, memantau arus kas, serta menyusun laporan keuangan untuk mendukung analisis kondisi bisnis dan pengambilan keputusan.
Sistem keamanan di Kledo juga tidak diragukan lagi karena sudah tersertifikasi ISO/IEC 27001 dan menggunakan enkripsi data untuk menjamin data Anda.
Coba Kledo sekarang untuk pengelolaan data dan keamanan yang lebih baik.
- Apa Perbedaan RFI, RFQ, dan RFP dalam Procurement? - 29 Oktober 2026
- COSO ERM: Komponen, Manfaat, dan Cara Penerapannya - 29 Oktober 2026
- PSAK 117: Penerapan dan Dampaknya bagi Perusahaan Asuransi - 29 Oktober 2026